#keamananinformasi

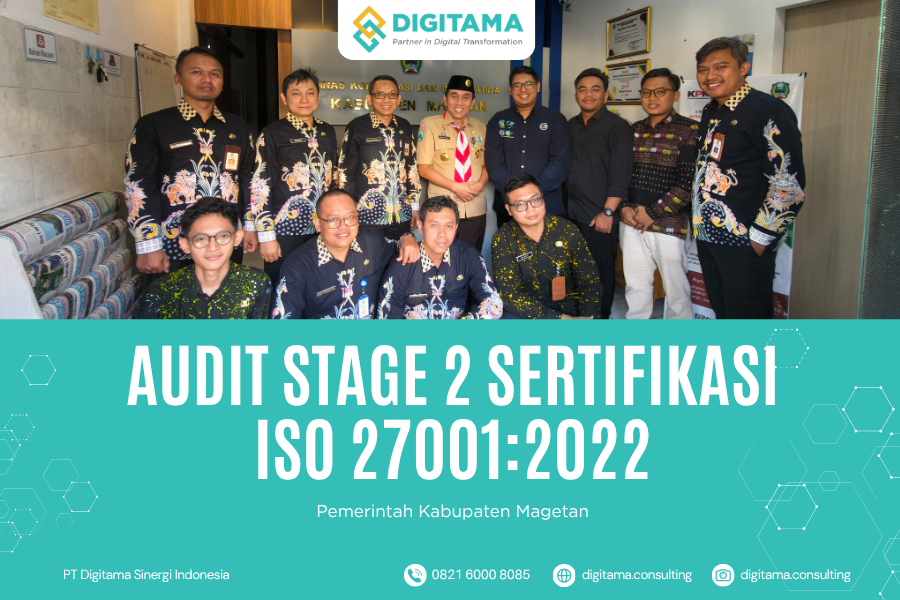
Kabupaten Magetan Berhasil Menyelesaikan Audit Stage 2 Sertifikasi ISO/IEC 27001:2022 untuk Pusat Data dan Jaringan Infrastruktur Pemerintah

Magetan, 27 Agustus 2026 – Pemerintah Kabupaten Magetan telah melaksanakan Audit Eksternal Stage 2 Sertifikasi ISO/IEC 27001:2022 pada tanggal 26–27 Agustus 2026. Audit dilaksanakan dengan ruang lingkup Pusat Data dan Jaringan Infrastruktur Pemerintah di Lingkup Kabupaten Magetan sebagai bagian dari upaya memperkuat tata kelola dan keamanan informasi dalam penyelenggaraan layanan…
Read More

Tingkatkan Budaya Keamanan Informasi melalui Training Awareness ISO/IEC 27001:2022 Bersama Pemerintah Kabupaten Klaten

Klaten, 4 Agustus 2026 – Dalam rangka mendukung penguatan tata kelola keamanan informasi di lingkungan pemerintahan, PT Digitama Sinergi Indonesia menyelenggarakan Training Awareness ISO/IEC 27001:2022 Sistem Manajemen Keamanan Informasi (SMKI) bagi aparatur di lingkungan Pemerintah Kabupaten Klaten. Kegiatan ini dilaksanakan pada Selasa, 4 Agustus 2026, sebagai bagian dari upaya meningkatkan pemahaman…
Read More

Mengamankan Arsitektur Digital Birokrasi: Aspek Keamanan Ruang Siber dalam SIA SPBE

Digitalisasi birokrasi bukan lagi sekadar tren atau pilihan, melainkan sebuah keharusan demi menciptakan pelayanan publik yang cepat, transparan, dan efisien. Di Indonesia, transformasi ini dimotori oleh Sistem Pemerintahan Berbasis Elektronik (SPBE). Sebagai fondasi utamanya, dibangunlah Sistem Informasi Arsitektur (SIA) SPBE sebuah kompas digital yang memetakan seluruh aset, proses bisnis, data,…
Read More

Menyelaraskan Indeks KAMI (Keamanan Informasi) dengan Standar ISO 27001:2022

Di Indonesia, instansi pemerintah dan pengelola layanan publik wajib mengukur tingkat kematangan keamanan informasinya menggunakan Indeks KAMI (Keamanan Informasi), sebuah alat evaluasi yang diterbitkan oleh Badan Siber dan Sandi Negara (BSSN). Di sisi lain, dunia internasional menggunakan ISO/IEC 27001:2022 sebagai standar emas manajemen keamanan informasi. Menyelaraskan keduanya bukan hanya soal…
Read More

Sinergi ISO 27001:2022 dengan UU Perlindungan Data Pribadi (UU PDP) No. 27 Tahun 2022

Kehadiran Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP) telah mengubah peta tanggung jawab pengelolaan informasi di Indonesia. Bagi organisasi, baik publik maupun swasta, kepatuhan terhadap regulasi ini bukan lagi sekadar pilihan, melainkan keharusan hukum. Namun, UU PDP memberikan mandat apa yang harus dilindungi, sementara ISO/IEC 27001:2022…
Read More

Secure Coding Memastikan Aplikasi Layanan Publik Bebas dari Celah Keamanan sejak Tahap Pengembangan

Dalam percepatan transformasi digital nasional, aplikasi layanan publik menjadi jembatan utama antara pemerintah dan masyarakat. Namun, ketergesaan dalam mengejar target peluncuran sering kali mengabaikan satu aspek fundamental: Secure Coding. Keamanan aplikasi bukanlah “aksesori” yang ditambahkan setelah sistem jadi, melainkan elemen yang harus ditanamkan sejak baris kode pertama ditulis. Menerapkan praktik…
Read More

Pentingnya Kontrol Data Leakage Prevention (DLP) untuk Mencegah Kebocoran Dokumen Negara

Di era di mana “data adalah minyak baru,” kebocoran dokumen negara bukan sekadar masalah teknis, melainkan ancaman serius terhadap kedaulatan bangsa. Jika dokumen rahasia negara jatuh ke tangan yang salah, dampaknya bisa melumpuhkan stabilitas ekonomi hingga keamanan nasional. Apa Itu DLP? (Bukan Sekadar Antivirus) Secara sederhana, DLP (Data Leakage Prevention)…
Read More

Mengenal 4 Atribut Baru dalam ISO 27001:2022 untuk Klasifikasi Data Negara.

Keamanan informasi bukan lagi sekadar “opsi,” melainkan fondasi utama bagi tata kelola data negara. Seiring dengan dirilisnya versi terbaru ISO/IEC 27001:2022, terdapat perubahan signifikan pada Lampiran A (Annex A) yang kini mengadopsi kontrol dari ISO/IEC 27002:2022. Salah satu perubahan paling revolusioner adalah diperkenalkannya Atribut Kontrol. Atribut ini berfungsi seperti “hashtag”…
Read More

Keamanan Informasi di Awan (Cloud): Menerapkan Kontrol Layanan Cloud sesuai ISO 27001:2022.

Migrasi ke cloud bukan lagi sekadar tren, melainkan kebutuhan bisnis. Namun, memindahkan data ke “langit” bukan berarti tanggung jawab keamanan Anda hilang begitu saja. Dengan rilisnya standar ISO/IEC 27001:2022, ada penekanan khusus pada bagaimana organisasi harus mengelola risiko keamanan informasi di lingkungan layanan awan. 1. Memahami Perubahan Utama ISO 27001:2022…
Read More

DIGITAMA siap membantu memberikan guideline proses transformasi proses bisnis perusahaan dari konvensional menjadi otomasi yang berbasis teknologi informasi.

Kec. Depok, Kabupaten Sleman, DIY 55281
Senin - Jumat
08.00 - 17.30
WeCreativez WhatsApp Support
DIGITAMA siap membantu memberikan guideline proses transformasi proses bisnis Instansi anda dari konvensional menjadi otomasi yang berbasis teknologi informasi.
👋 Hi, Kami Siap Membantu